10 min de lecture
Directive NIS2 : quelles entreprises sont concernées ? Découvrez les obligations de cybersécurité, les sanctions prévues et comment vous préparer en attendant sa transposition en droit français.

La menace cyber reste particulièrement élevée en France. Selon le baromètre CESIN-OpinionWay publié en janvier 2026, 40 % des entreprises interrogées déclarent avoir subi au moins une cyberattaque significative en 2025. De son côté, l’ANSSI a enregistré 1 366 incidents de sécurité au cours de l’année, touchant aussi bien les entreprises que les administrations, les collectivités, les établissements de santé ou encore le secteur de l’éducation et de la recherche. Chez Scalingo, nous sommes aux premières loges de cette bataille pour la cybersécurité, et nos équipes travaillent sans relâche pour protéger et alerter nos clients en cas de tentative d’intrusion.
C'est dans ce contexte tendu que la directive européenne NIS 2 a vu le jour. Conçue pour renforcer et harmoniser la sécurité numérique au sein de l’Union européenne, son objectif est d'accroître la résilience et la sécurité des infrastructures numériques critiques à travers une multitude de secteurs jugés essentiels ou importants.
Mais qu'implique-t-elle concrètement ? Quelles sont les nouvelles obligations ? Qui est concerné ? Comment vous préparer, avec ou sans Scalingo, à répondre à ces nouvelles exigences ? Et surtout, où en est son application en France en 2026 ? 🤔
Qu’est-ce que la Directive européenne NIS 2 ?
La directive NIS 2 (Network and Information Security Directive 2) est une directive européenne visant à renforcer et harmoniser la cybersécurité au sein de l’Union européenne. Elle succède à NIS 1 et élargit son champ d’application à davantage de secteurs et d’organisations, tout en renforçant les exigences en matière de gestion des risques et de sécurité des systèmes d’information.
En France, on utilise surtout l’appellation NIS, mais on entend parfois également parler de “directive SRI” pour “Sécurité des Réseaux et des Systèmes d’Information”.
Principaux changements apportées par NIS 2
La directive NIS 2 apporte plusieurs évolutions majeures :
Élargissement de la portée : NIS 2 étend la couverture de la réglementation à un plus grand nombre d’entités et de secteurs. Outre les Opérateurs de Services Essentiels, elle couvre désormais 18 secteurs d’activité, dont l’administration publique, la santé, l’énergie, les infrastructures numériques et une grande partie des acteurs de la chaîne d'approvisionnement. En France, on estime que le nombre d’entreprises concernées pourrait être multiplié par 20 ou 30 par rapport à NIS 1, touchant ainsi des milliers d’entités, des administrations aux PME en passant par les géants du CAC 40. Au total, en Europe, ce sont environ 160 000 entités qui sont concernées.
Renforcement des obligations : La directive impose des exigences plus rigoureuses en matière de gestion des risques cyber et de notification des incidents de sécurité. Les organisations devront mettre en place des mesures de cybersécurité robustes et réactives pour prévenir et répondre aux cybermenaces. Nous les décrirons un peu plus tard.
Responsabilité des dirigeants : NIS 2 introduit également la notion de responsabilité des dirigeants dans la gestion de la cybersécurité de leur organisation. Les organes de direction seront tenus personnellement responsables de la mise en œuvre des mesures de sécurité appropriées et de la conformité aux nouvelles obligations.
Sanctions en cas de non-conformité : Qui dit responsabilités, dit sanctions. Et la directive prévoit désormais des conséquences financières importantes pour les entités qui ne respectent pas les exigences. NIS 2 prévoit des plafonds déterminés par le maximum entre un montant fixe et un pourcentage du CA mondial (10 M€ ou 2 % pour les entités essentielles ; 7 M€ ou 1,4 % pour les entités importantes). Nous reviendrons également sur ce point plus tard.
Renforcement de la coopération au niveau européen : Enfin, NIS 2 encourage une coopération accrue entre les États membres de l'UE pour améliorer la réponse collective aux cybermenaces. C’est d’ailleurs sa vraie raison d’être. Cela inclut le partage d'informations, la coordination des actions et le développement de stratégies communes pour renforcer la résilience européenne face aux attaques cyber.
Quels sont les secteurs d’activité concernés ?
Au total, une vingtaine de secteurs d'activité sont désormais visés par NIS 2, chacun jouant un rôle vital dans notre quotidien. La directive vise en effet, avant tout, à protéger les secteurs dont la sécurité et la disponibilité des réseaux et systèmes d'information sont cruciales pour notre société.
Les secteurs hautement critiques : (ou “Annexe 1”)
- Énergie ⚡
- Transports 🚚
- Secteur bancaire 💰
- Infrastructure des marchés financiers 📈
- Santé 🏥
- Eau potable 💧
- Eaux usées 🚽
- Infrastructure numérique 💻
- Gestion des services TIC 🛠️
- Administration publique 🏛️
- Espace 🚀
Les secteurs critiques : (ou “Annexe 2”)
- Services postaux et d’expédition 📬
- Gestion des déchets 🗑️
- Fabrication, production et distribution de produits chimiques 🧪
- Production, transformation et distribution des denrées alimentaires 🍞
- Fabrication (dispositifs médicaux, produits informatiques, électroniques et optiques, machines, véhicules automobiles, remorques et semi-remorques, autres matériels de transport…) 🏭
- Fournisseurs numériques 💻
- Recherche 🔬
Les entités appartenant à ces deux familles de secteurs, sont ensuite réparties en deux catégories, en fonction de leur “criticité”, mais également de leur nombre d’employés et CA :
Taille de l’entité | Nombre d’employés | CA (en million d’euros) | Bilan annuel en million d’euros | Secteurs Hautement Critiques | Autres secteurs critiques |
|---|---|---|---|---|---|
Intermédiaire et grande | ≥ 250 | > 50 | Z ≥ 43 | Entités essentielles | Entités importantes |
Moyenne | 50 ≤ X ≤ 250 | 10 < Y ≤ 50 | 10 ≥ Z > 43 | Entités importantes | Entités importantes |
Micro et Petite | <50 | Y ≤ 10 | Z < 10 | Non concernées | Non concernées |
Cette distinction permet au législateur de s'appuyer sur un mécanisme de proportionnalité et d'adapter les exigences réglementaires (et les sanctions imposées) en fonction des risques encourus, et des moyens humains et financiers détenus par chaque entité.
Attention, certaines entités, même si elles ne répondent pas à ces critères, pourraient être incluses sur la base d’une analyse de risque nationale. D'autres, pour des raisons de sécurité et de défense nationale, pourraient être exclues.
Ces critères de taille ne s'appliquent pas aux entités suivantes, qui sont concernées quelle que soit leur taille :
Fournisseurs de réseaux ou services de communications électroniques publiques ou accessibles au public
Prestataires de services de confiance
Fournisseurs de registres de nom de domaine de premier niveau et fournisseurs de services de système de noms de domaine.
En résumé, comment savoir si mon entreprise est concernée par NIS 2 ?
Pour déterminer si votre entreprise est concernée par NIS 2, voici donc quelques points à retenir.
De manière générale, les entités de taille moyenne, intermédiaire ou grande, opérant dans les secteurs mentionnés précédemment, seront touchés par cette réglementation.
En France, pour déterminer la taille d’une entité, les critères retenus sont les suivants :
Un nombre d’employés supérieur ou égal à 50
Un chiffre d’affaires ou bilan annuel supérieur ou égal à 10 millions d’euros
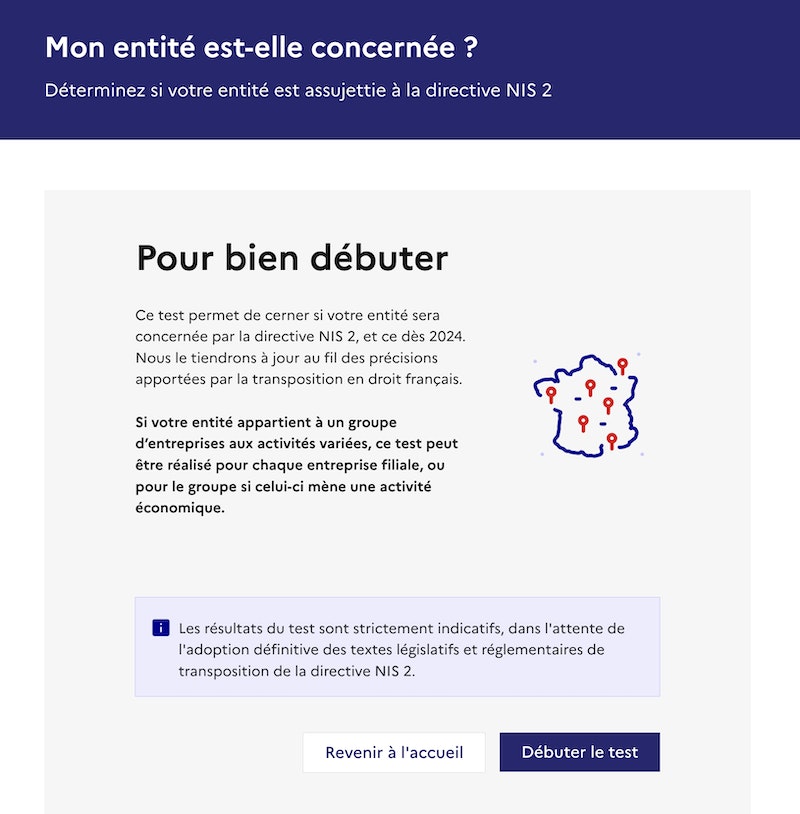
Le gouvernement a également mis en place un simulateur permettant d’évaluer le statut de votre entreprise : Simulateur du gouvernement
Gardez simplement à l’esprit que les résultats du test sont indicatifs et sujets à confirmation ultérieure, en attendant la transposition définitive des textes législatifs et réglementaires de la directive NIS 2. Des précisions complémentaires seront, en outre, apportées pour les entreprises qui restent incertaines de leur statut.
En attendant, comme nous ne cessons de le dire, une préparation précoce sera bénéfique pour toutes les entreprises françaises, qu’elle soit menée par précaution ou par certitude
NIS 2 en France : où en est la transposition et quand entrera-t-elle en vigueur ?
Mise à jour octobre 2026 : la transposition de NIS 2 en France est toujours en cours.
La directive NIS 2 a été officiellement publiée le 27 décembre 2022 au Journal officiel de l’Union européenne. Les États membres devaient transposer ses exigences dans leur droit national au plus tard le 17 octobre 2024.
La France n’a cependant pas achevé cette transposition dans les délais. Le projet de loi français est toujours en cours d’examen au Parlement.
En juillet 2026, la Commission européenne a décidé de saisir la Cour de justice de l’Union européenne en raison de l’absence de transposition complète de la directive.
⚠️ Quelles conséquences pour la France en raison du retard de transposition ?
La saisine de la Cour de justice de l’Union européenne peut conduire à des sanctions financières pour la France. La Commission européenne a demandé à la Cour d’imposer à la France une somme forfaitaire ainsi que des astreintes journalières jusqu’à la transposition complète de NIS 2. Le montant exact demandé n’a pas été rendu public à ce stade.
À ce jour, il n’existe donc pas encore de date définitive pour l’entrée en application de l’ensemble du dispositif français. En attendant la publication des textes de transposition, l’ANSSI invite les futures entités essentielles et importantes à anticiper dès maintenant leur mise en conformité.
Mise à jour octobre 2026 : L’ANSSI envisage désormais une mise en conformité complète des entités concernées à l’horizon fin 2028. Cet objectif reste toutefois indicatif : il ne constitue pas une échéance réglementaire définitivement adoptée et devra être confirmé dans le cadre de la transposition française de NIS 2 et de ses textes d’application. Des exercices préparatoires pourraient également être organisés d’ici là.
Il est dans tous les cas essentiel pour les entreprises de suivre de près l’évolution de la réglementation et de se préparer en conséquence.
Pour ce faire, l’ANSSI met à disposition une page dédiée, régulièrement mise à jour avec les dernières informations : Directive NIS 2 - Gouvernement français
Quelles vont être les nouvelles obligations pour les entités régulées ?
Si certains éléments restent encore à déterminer dans le cadre de la transposition française, trois principaux volets structurent ces nouvelles exigences :
Les mesures de sécurité et les domaines de conformité visés,
La nécessité de notification, de contact et de déclaration des incidents majeurs,
Les sanctions appliquées en cas de non-respect de ces obligations.
Explorons en détail chacun de ces aspects pour mieux anticiper les changements à venir !
1. Mesures de sécurité et domaines de conformité visés
Les articles 20 à 21.2.j de la directive EU 2022/2555 décrivent en détail les mesures organisationnelles et techniques attendues. Ces mesures couvrent un large spectre de la cybersécurité, incluant la gouvernance de la gestion des risques, le chiffrement des données, et la continuité d’activité…
Les principaux domaines de conformité sont les suivants :
Analyse des risques : Identifier, analyser et évaluer régulièrement les risques potentiels pour la sécurité de vos systèmes d’information.
Politique de sécurité : Élaborer et maintenir une politique de sécurité de l’information adaptée aux risques identifiés.
Gestion des incidents : Développer des processus pour détecter, signaler et répondre rapidement aux incidents de sécurité.
Gestion de crise : Préparer des plans détaillés pour gérer les crises causées par des cyberattaques ou autres incidents majeurs.
Protocole de sauvegarde et de restauration des données : Mettre en place des solutions de sauvegarde régulières et sécurisées des données critiques, avec des plans de restauration en cas de perte ou de corruption.
Plan de continuité et de reprise d’activité : Établir des plans pour assurer la continuité des opérations et la reprise rapide des activités après un incident.
Sécurité de la supply chain: Garantir la sécurité des interactions avec les fournisseurs et partenaires.
Chiffrement des données : Mettre en place des mesures pour protéger les données sensibles via le chiffrement.
Contrôle des droits et des accès : Gérer les droits d’accès aux informations et systèmes en fonction des besoins des utilisateurs. Utiliser des mécanismes d’authentification fortes pour vérifier l’identité des utilisateurs.
Gestion des actifs : Tenir un inventaire précis et à jour des actifs informatiques pour assurer leur protection adéquate.
Sécurité des communications : Assurer la sécurité des communications internes et externes.
Gestion des RH : Mettre en place des processus de recrutement, de formation et de gestion des employés prenant en compte les aspects de sécurité.
💡 Depuis mars 2026, l’ANSSI met également à disposition le Référentiel Cyber France (ReCyF), qui détaille les mesures recommandées pour atteindre les objectifs de sécurité fixés par NIS 2. Il s’agit encore à ce stade d’un document de travail, susceptible d’évoluer avec la finalisation de la transposition française.
2. Obligation de notification, de contact et de déclaration des incidents majeurs
Afin de garantir une conformité optimale avec la directive NIS 2, les entreprises doivent également suivre une série de procédures, en matière de notification, de contact et de déclaration des incidents majeurs.
Les entreprises et entités concernées par la directive NIS 2 devront obligatoirement s'enregistrer auprès de l’ANSSI. Un service de pré-enregistrement est déjà disponible pour permettre aux futures entités assujetties d’anticiper cette démarche : https://club.ssi.gouv.fr/#/nis2/introduction
Elles devront également fournir des informations de contact et d'identification de l'entreprise, qui devront être maintenues à jour en tout temps.
En cas d’incident important, la directive prévoit une déclaration auprès de l’autorité nationale compétente, avec notamment :
une alerte précoce dans les 24 heures après avoir pris connaissance de l’incident
une notification plus détaillée dans les 72 heures
un rapport final au plus tard un mois après la notification de l’incident.
Le 21 octobre 2026, le Conseil de l’Union européenne a adopté sa position sur le Digital Omnibus, un ensemble de propositions visant notamment à simplifier les déclarations d’incidents de cybersécurité relevant de plusieurs réglementations européennes, dont NIS 2. Contrairement à la proposition initiale de la Commission européenne, qui prévoyait un guichet unique à l’échelle de l’UE, le Conseil privilégie un point d’entrée national dans chaque État membre, accompagné d’un dispositif européen de coordination et d’échange d’informations. Ces dispositions sont encore au stade des négociations législatives avec le Parlement européen. Elles ne modifient donc pas, à ce jour, les obligations ni les délais de notification prévus par NIS 2.
En France, c’est l’ANSSI, l’Agence Nationale de la Sécurité des Systèmes d’Information, qui sera chargée de superviser l'application des mesures de la directive NIS 2. En tant qu'acteur clé de la cybersécurité nationale, elle orchestre d’ores et déjà les stratégies de prévention et de réponse aux crises cybernétiques au niveau national. Elle est également membre du réseau Cyber Crisis Liaison Organisation Network, qui rassemble les principaux acteurs de la cybersécurité et de la gestion des crises cybernétiques en Europe.
Des conséquences lourdes en cas de non-conformité
En cas de contrôle, vous devez pouvoir documenter et prouver la mise en conformité de votre organisation en matière de protection. C’est pourquoi il est important que tous les organes de direction soient sensibilisés.
Si vous n’avez pas opéré votre mise en conformité ou si les mesures de sécurités n’ont pas été correctement adoptées, les sanctions peuvent désormais être très importantes.
Financièrement, une entreprise peut risquer jusqu’à 10 millions d’euros ou 2% de son chiffre d’affaires annuel total.
Qu’entend-on par la règle de proportionnalité appliquée à la directive NIS 2 ?
La règle de proportionnalité appliquée à la directive NIS 2 vise à adapter les exigences réglementaires en fonction de la criticité des secteurs, de la taille des entités concernées et des risques encourus. Concrètement, cela signifie que toutes les entités ne seront pas soumises aux mêmes obligations.
La distinction se fait principalement entre les entités dites "essentielles" (EE) et les entités importantes (EI). Cette différenciation peut affecter :
Les mesures de sécurité : Il pourra y avoir des exigences différentes entre les EE et les EI, notamment pour prendre en compte les ressources et les enjeux des grandes entreprises par rapport aux PME.
Les contrôlés effectuées
Pour les EE : il s’agira de contrôles dits ex-ante, ou à la discrétion de l’ANSSI.
Pour les EI : ce seront plutôt des contrôles dits ex-post, c'est-à-dire en cas de non-conformité constatée.
Les sanctions, seront, quant à elles, globalement de l’ordre de celles appliquées dans le cadre du RGPD :
Pour les EE : jusqu’à 2% du chiffre d'affaires mondial.
Pour les EI : jusqu’à 1,4% du chiffre d'affaires mondial.
Cette approche assure une adaptation juste et équilibrée des exigences, tenant compte à la fois de l'importance des secteurs et de la capacité des entités à se conformer.
NIS 2 : Quatre ressources incontournables pour vous préparer dès maintenant
Bien que la transposition de la directive NIS 2 en droit français soit toujours en cours, anticiper dès maintenant les changements à venir est essentiel. Certaines des mesures requises par cette directive demandant du temps et des investissements conséquents pour être pleinement mises en œuvre.
Que pouvez-vous faire dès maintenant ?
Lire la directive européenne NIS 2 : Commencez par vous familiariser avec le contenu de la directive, en particulier les articles 20 et 21. La transposition française n’étant pas encore achevée, le texte européen reste une référence essentielle pour anticiper les principales mesures de cybersécurité à mettre en place, tant au niveau organisationnel que technique.
Consulter le Référentiel Cyber France (ReCyF) de l’ANSSI : publié dans une première version de travail en mars 2026, ce référentiel présente les mesures recommandées par l’ANSSI pour atteindre les objectifs de sécurité fixés par NIS 2. Il constitue aujourd’hui une ressource particulièrement utile pour anticiper les futures exigences françaises.
Étudier la norme ISO 27001 : En France, la norme ISO 27001 est reconnue pour ses bonnes pratiques en matière de gestion de la sécurité de l’information. Cette norme peut vous fournir un cadre solide pour structurer vos efforts de conformité à NIS 2, notamment en matière de gestion des risques et de mise en place de politiques de sécurité.
Consulter le guide d’hygiène informatique (GHI) de l’ANSSI : Ce guide pratique regorge de recommandations pour améliorer la sécurité de vos systèmes d’information. Il couvre divers aspects de la cybersécurité, tels que la gestion des accès, la protection des données et la sécurisation des communications.
Sur cette base, vous pourrez identifier les principaux risques spécifiques propres à votre organisation et déterminer les domaines de conformité qu’il conviendrait d’adresser en premier.
💡 NIS 2 et ISO 27001 sont-elles équivalentes ?
Non, même si NIS 2 et ISO 27001 poursuivent des objectifs communs en matière de sécurité de l'information. ISO 27001 est une norme internationale volontaire qui permet aux organisations de structurer leur management de la sécurité de l'information dans une démarche d'amélioration continue. NIS 2 est une directive européenne qui impose des obligations réglementaires aux entités concernées, notamment en matière de gestion des risques de cybersécurité, de notification des incidents et de gouvernance. La certification ISO 27001 constitue donc un socle solide pour répondre à certaines exigences de NIS 2, mais elle ne garantit pas, à elle seule, la conformité à cette directive.
Comment la plateforme PaaS Scalingo peut-elle vous aider à vous conformer à NIS 2
Dans le cadre de la conformité à le directive NIS 2, le choix de vos prestataires revêt une importance capitale. Et cela est particulièrement vrai lorsque l’on parle de l’hébergement et de la protection de vos données et applications. Opter pour un partenaire fiable et certifié comme Scalingo est essentiel pour garantir votre conformité aux normes de sécurité et assurer la protection de vos données sensibles.
✅ Sécurité intégrée et mise à jour continue : Le PaaS Scalingo propose une infrastructure où la sécurité est intégrée dès le départ. La plateforme se charge de maintenir à jour tous les composants critiques qu'elle opère, réduisant ainsi les risques de vulnérabilités dues à des logiciels obsolètes. Cela inclut des mises à jour régulières de sécurité et la gestion des correctifs, ce qui est crucial pour répondre aux exigences de NIS 2 en matière de gestion des vulnérabilités.
✅ Conformité aux normes et certifications : Scalingo adhère à des normes de sécurité reconnues, telles que ISO 27001:2022, qui sont en ligne avec les attentes de NIS 2. Utiliser une plateforme déjà certifiée facilite grandement le processus de conformité, car de nombreuses exigences réglementaires sont déjà couvertes par la plateforme. Nous détenons également la certification HDS 2.0.
✅ Continuité et reprise d’activité : Scalingo intègre des fonctionnalités de sauvegarde et de récupération des données, assurant ainsi la continuité et la reprise d’activité en cas d’incident. La plateforme facilite la mise en place de stratégies de reprise après sinistre.
✅ Support et expertise en cybersécurité : Utiliser Scalingo, c’est aussi bénéficier du support d’une équipe férue de cybersécurité. Cela inclut leurs conseils dans la mise en œuvre des meilleures pratiques de sécurité et la réponse rapide aux incidents, conformément à l'article 21.2.e de NIS 2.
Ce qu’il faut retenir
La directive NIS 2 vise à renforcer la version initiale de NIS adoptée en 2016. Elle concerne la cybersécurité ainsi que la protection des données et des systèmes d'information dans plusieurs secteurs jugés essentiels ou critiques. En France, sa transposition en droit national est toujours en cours.
NIS 2 renforce et harmonise le régime de sanctions applicable en cas de non-respect des obligations, avec des plafonds différents pour les entités essentielles et importantes.
Opter pour un fournisseur de cloud sécurisé tel que Scalingo peut déjà vous aider à répondre à certaines exigences de cette nouvelle directive.
Article initialement publié le 16 octobre 2024, mis à jour en octobre 2026 pour refléter les dernières évolutions de la directive NIS2 et de sa transposition en droit français.
Jennifer Taylor
Chez Scalingo, Jennifer pilote les initiatives de croissance et de marketing, et contribue à façonner la voix de l’entreprise dans l’écosystème en pleine évolution du PaaS et du cloud. Elle aime particulièrement transformer des concepts cloud complexes en idées simples et accessibles.
Restez informé
Recevez des articles et des mises à jour de la plateforme dans votre boîte de réception.
Prêt à déployer en toute confiance ?
Découvrez des déploiements sans temps d'arrêt, une mise à l'échelle automatique intelligente et une infrastructure entièrement gérée. Commencez à déployer vos applications sur Scalingo dès aujourd'hui.
Aucune carte de crédit requise • Déployez en quelques minutes • Annulez à tout moment